 Volver al blog
14 de septiembre de 2026
11 Minutos de lectura
Cómo agregar la verificación por SMS OTP al proceso de registro de tu aplicación
Un nuevo registro no implica automáticamente que el usuario sea de confianza. Podría tratarse de un cliente real, un bot, un estafador o una misma persona creando varias cuentas. La verificación mediante OTP por SMS añade una comprobación de confianza práctica al confirmar que la persona que completa el proceso puede recibir un mensaje en el número de teléfono proporcionado. Si bien esto no prueba su identidad por completo, le brinda a la aplicación un dato útil sobre el cual actuar. El verdadero desafío de la implementación radica en decidir dónde ubicar la verificación, cómo prevenir el abuso del propio proceso de verificación y qué debe hacer la aplicación una vez verificado un número.
Lo que realmente demuestra la verificación telefónica por SMS
La verificación telefónica responde a una pregunta específica pero importante: ¿controla este usuario el número de teléfono que ha introducido?
Esa distinción es importante. Una verificación exitosa no prueba la identidad legal de una persona, no detiene todo tipo de fraude ni garantiza que un número de teléfono siempre corresponda a una sola persona. Lo que sí proporciona es una señal más sólida que un campo de formulario sin verificar.
Para muchos flujos de trabajo de registro y control de acceso, esa señal es suficiente para ser útil. Puede ayudar a los equipos a:
- reducir los registros falsos que requieren poco esfuerzo;
- hacer que la creación masiva de cuentas sea más costosa;
- Confirme que existe un punto de contacto accesible antes de activar una cuenta;
- Aplicar reglas de un número por acción en votaciones, promociones o flujos de trabajo restringidos;
- Agregue un paso de confianza antes de realizar cambios confidenciales en la cuenta.
Considera la verificación telefónica como una capa más del modelo de confianza de la aplicación, no como una estrategia de autenticación completa. Si la acción conlleva un mayor riesgo, el resultado de la verificación debe combinarse con otros controles, como comprobaciones de sesión, señales del dispositivo, historial de la cuenta, límites de uso o revisión manual.
Decide en qué punto del proceso de registro se ubica la verificación.
El mejor punto de verificación no siempre es la primera pantalla. Cada paso de verificación añade fricción, por lo que debe proteger algo que valga la pena proteger.
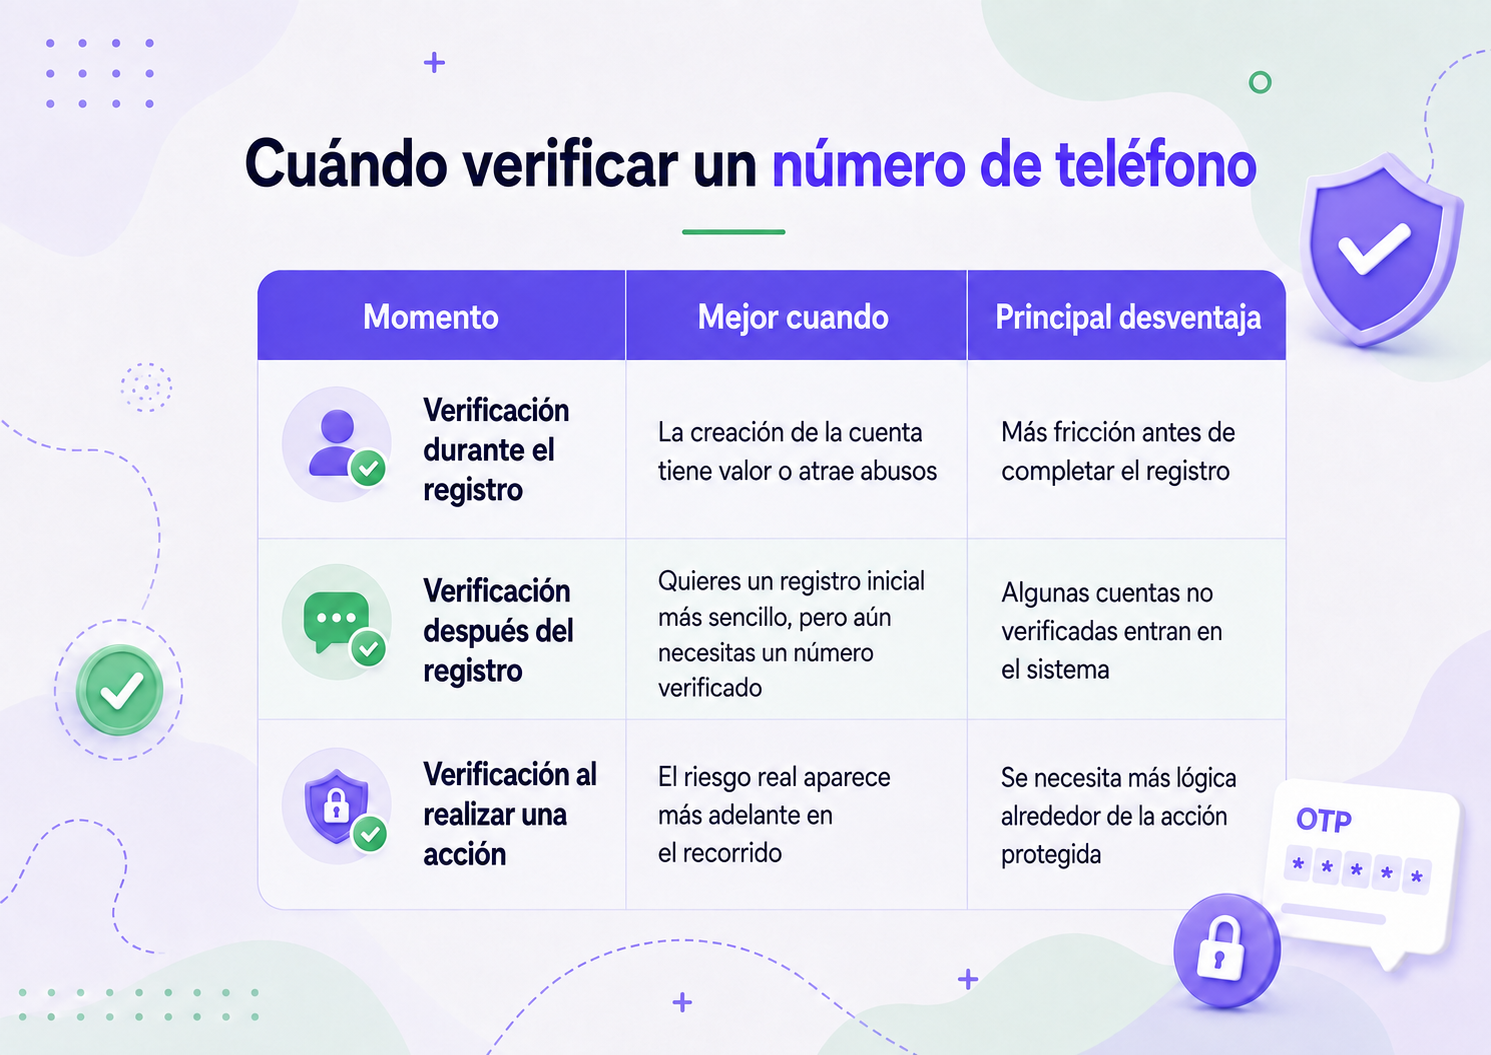
Verificar pronto cuando la creación de la cuenta en sí misma tenga valor
La verificación al registrarse tiene sentido para flujos de trabajo como pruebas gratuitas, programas de referidos, inventario limitado, canje de cupones o comunidades donde las cuentas duplicadas generan problemas de moderación. Confirmar el número antes de la activación puede mantener la base de datos de usuarios más limpia desde el principio.
Retrasar la verificación cuando el riesgo aparezca más tarde.
La verificación posterior al registro puede ser más efectiva si se busca una experiencia de registro más sencilla. El usuario puede crear una cuenta primero, pero algunas funciones permanecen bloqueadas hasta que se verifique el número de teléfono.
La verificación a nivel de acción resulta útil cuando el mayor riesgo se presenta más adelante. Un usuario podría navegar con normalidad y luego verificar la información antes de modificar datos confidenciales de su cuenta, emitir un voto, solicitar un beneficio o realizar cualquier otra acción restringida.
La ubicación óptima depende del costo del abuso en comparación con el costo de la fricción. Si la creación de cuentas falsas es barata para un atacante y costosa para la empresa, verifique cuanto antes. Si la mayoría de los usuarios son legítimos y la acción riesgosa ocurre más adelante, posponga la verificación hasta que sea necesaria.
Cómo funciona un flujo de verificación OTP por SMS
La secuencia básica de OTP
Un flujo de verificación OTP estándar por SMS es sencillo desde la perspectiva del usuario:
- El usuario introduce un número de teléfono.
- La aplicación solicita un código de un solo uso.
- El servicio de verificación envía el código por SMS.
- El usuario introduce el código en la aplicación.
- El sistema backend comprueba si el código es válido y sigue activo.
- La aplicación registra el resultado de la verificación y permite realizar la siguiente acción.
La clave del diseño reside en mantener la generación y validación de código en una infraestructura de servidor de confianza. El navegador o el cliente móvil nunca deben contener credenciales que permitan solicitar o verificar códigos directamente.
La aplicación también debería normalizar los números de teléfono antes de enviarlos al proceso de verificación, especialmente cuando los usuarios pueden registrarse desde varios países. Un formato consistente facilita la identificación de futuras solicitudes, la aplicación de límites y evita que se trate el mismo número como perteneciente a varias identidades debido a que se ingresó en diferentes formatos.
Los códigos OTP no son la única opción de verificación.
Algunos procesos de verificación pueden enviar un enlace de verificación seguro al teléfono del usuario en lugar de pedirle que introduzca un código.
La experiencia es diferente, pero la cuestión de la confianza sigue siendo la misma: ¿demostró la persona que tenía el control del número de teléfono que proporcionó?
La elección entre una contraseña de un solo uso (OTP) y un enlace de verificación debe depender de la experiencia con el producto, el contexto del dispositivo y el grado de control que la aplicación necesite sobre el paso de confirmación.
Diseña el flujo de verificación para casos de abuso, no solo para el caso ideal.
El mayor error en la verificación telefónica es diseñarla únicamente para un usuario legítimo que solicita un código, lo introduce correctamente y continúa.
Los atacantes no siguen ese camino.
Un punto final de verificación puede convertirse en un objetivo de abuso. Los scripts automatizados pueden generar solicitudes de código repetidas, recorrer largas listas de números de teléfono o realizar múltiples intentos de ingreso de código. Incluso cuando un atacante no logra verificarse correctamente, puede generar costos de mensajería, registros de actividad excesivos, problemas de soporte y una carga innecesaria.
Solicitudes de verificación de límites de velocidad
La limitación de velocidad forma parte del modelo de seguridad, no es solo una optimización técnica.
Como mínimo, defina controles para:
- con qué frecuencia puede solicitar un nuevo código el mismo número;
- cuántas solicitudes de verificación pueden originarse desde la misma cuenta, dispositivo, sesión o rango de IP;
- cuando las solicitudes repetidas deberían activar un período de espera;
- cuándo se debe registrar o revisar un comportamiento sospechoso.
Un flujo que permite solicitudes de verificación ilimitadas puede resultar costoso incluso si ningún atacante logra introducir una contraseña de un solo uso (OTP) válida.
Reenvíos de control e intentos de código incorrecto
Un botón de "Enviar de nuevo" no debería significar "enviar indefinidamente". Utilice un tiempo de espera, haga que el usuario espere antes de realizar otra solicitud y evite crear un nuevo estado de verificación activo cada vez que se haga clic en el botón.
La introducción de códigos también necesita límites. Defina cuántos intentos incorrectos se permiten antes de que se requiera un bloqueo temporal, un reinicio o una nueva solicitud de verificación.
Los mensajes de error claros son útiles, pero no deben revelar detalles innecesarios que permitan a alguien probar el sistema. Se debe informar a los usuarios legítimos si necesitan volver a intentarlo, solicitar un nuevo código o corregir el número de teléfono, sin exponer las reglas de verificación internas.
Su aplicación sigue siendo la propietaria de la decisión fiduciaria.
Un proveedor de verificación puede confirmar si el código o el enlace de verificación son válidos. Su aplicación sigue decidiendo qué significa ese resultado.
Conservar el resultado de la verificación
La aplicación necesita un estado persistente. Si se verificó un número para la activación de la cuenta, registre ese resultado. Si la verificación desbloqueó un voto único, un canje o una acción restringida, regístrelo también.
De lo contrario, un usuario podría repetir el mismo flujo de trabajo después de abrir una nueva sesión o después de que se restablezca el estado de la aplicación.
No almacene más datos de verificación de los necesarios, pero sí los suficientes para hacer cumplir la regla de negocio. Dependiendo del caso de uso, esto puede incluir:
- estado de verificación;
- número de teléfono normalizado;
- marca de tiempo de verificación;
- la cuenta o acción asociada con la verificación;
- Estado de reintento o bloqueo;
- Información de auditoría necesaria para la resolución de problemas.
Mantén la lógica de verificación y las credenciales en el servidor.
Las credenciales de verificación y la configuración del servicio deben permanecer en una infraestructura de confianza.
Son apropiadas las variables de entorno o un sistema equivalente de gestión de secretos; el código del navegador, los repositorios públicos y la configuración del lado del cliente no lo son.
La generación de código, las comprobaciones de verificación, las decisiones de autorización y el estado de verificación persistente deben ser gestionados por una lógica de backend de confianza.
También es importante diferenciar entre “número de teléfono verificado” y “usuario de confianza”. Un número verificado puede aumentar la confianza, pero el riesgo puede variar con el tiempo. Una aplicación madura puede usar la verificación telefónica como un indicador más, junto con la antigüedad de la cuenta, el historial del dispositivo, el comportamiento inusual y la sensibilidad de la acción solicitada.
Equilibrar la seguridad, la fricción del usuario y el costo de verificación.
Un proceso de verificación puede ser seguro sobre el papel y aun así fallar en producción si los usuarios legítimos no pueden completarlo de forma fiable.
Ajusta las reglas de caducidad y reintento para usuarios reales.
La caducidad de los códigos es un buen ejemplo. Un plazo de caducidad muy largo reduce el valor de un código de un solo uso. Uno muy corto provoca fallos innecesarios cuando los mensajes se retrasan o los usuarios cambian de aplicación.
El objetivo es establecer un plazo lo suficientemente corto como para limitar el riesgo, pero lo suficientemente largo como para permitir la entrega y la entrada normales.
La política de reintentos genera el mismo dilema. Los usuarios pueden teclear mal los códigos. Los mensajes pueden llegar tarde. Los números pueden introducirse incorrectamente. Un buen flujo permite la recuperación sin convertir los reintentos en una superficie de ataque ilimitada.
Los equipos deberían probar estos escenarios de fallo de forma deliberada, en lugar de descubrirlos después del lanzamiento.
Tratar el costo de verificación como parte del modelo de abuso.
El modelo de negocio que respalda la verificación también es importante, ya que los intentos fallidos pueden generar costes reales.
La facturación tradicional basada en mensajes puede generar cargos por cada mensaje de verificación enviado, incluso si el usuario nunca completa el proceso. Esto significa que las solicitudes automatizadas no solo representan un problema de seguridad, sino que también pueden generar costos directos.
Para los equipos que no desean crear ellos mismos la lógica de generación, entrega, validación y reintento de OTP, la API de verificación de TopMessage Gestiona el ciclo de vida de la verificación con precios basados en resultados: las empresas pagan por las verificaciones exitosas, no por los intentos de verificación fallidos.
Eso permite ajustar mejor el coste al resultado que la aplicación realmente necesita.
El coste no debe determinar el diseño de seguridad, pero sí debe formar parte de él. Si el abuso puede activar el envío ilimitado de mensajes de pago, la economía del dispositivo final pasa a formar parte del modelo de amenazas.
Sepa cuándo la verificación por SMS es el nivel de confianza adecuado.
La verificación por SMS funciona bien cuando la aplicación necesita una señal práctica y familiar para el control del número de teléfono, sin introducir un proceso de identificación más complejo.
Es ideal para:
- Registro en la aplicación y activación de la cuenta;
- acciones controladas de riesgo bajo a medio;
- reducción de cuentas duplicadas;
- promociones, votaciones y reglas de un número por acción;
- confirmación de contacto;
- Verificaciones de incremento antes de realizar cambios en determinadas cuentas.
Resulta menos eficaz cuando la aplicación debe demostrar la identidad legal, cumplir con un estándar de seguridad más elevado o permanecer independiente de la entrega de mensajes móviles. En esos casos, la verificación por SMS puede seguir siendo una capa de seguridad, pero no debería ser la única.
La decisión debe comenzar con el riesgo empresarial. Pregúntese qué necesita saber realmente sobre el usuario.
Si controlar un número de teléfono es suficiente para reducir el abuso que le preocupa, la verificación mediante código OTP por SMS suele ser un control razonable. Si la acción requiere una prueba de identidad más sólida, se necesitan métodos más robustos.
Lista de verificación para la implementación de la verificación OTP por SMS
Antes del lanzamiento, confirme que el equipo ha tomado decisiones explícitas tanto sobre el escenario ideal como sobre el escenario de abuso:
- definir con exactitud qué desencadena la verificación;
- decide qué se desbloquea con una verificación exitosa;
- normalizar los números de teléfono de forma consistente;
- Mantener las solicitudes de código y la validación en el servidor;
- Mantenga las credenciales fuera del código del lado del cliente;
- establecer reglas de caducidad del código;
- establecer tiempos de espera para el reenvío y límites de solicitudes;
- limitar los intentos de código incorrectos;
- definir el bloqueo temporal o el comportamiento de revisión ante actividades sospechosas;
- persistir el estado de verificación y la acción que autorizó;
- Prueba escenarios de código caducado, retrasado, incorrecto y repetido;
- Prueba qué sucede cuando el mismo usuario inicia el flujo desde una nueva sesión;
- Registrar suficiente información para solucionar problemas sin exponer información confidencial;
- Proporcionar instrucciones de recuperación claras para los usuarios legítimos.
Un buen proceso de verificación no se limita a "enviar un código y comprobarlo". Se trata de un sistema de confianza a pequeña escala. La contraseña de un solo uso (OTP) demuestra que se controla un número de teléfono; la lógica de la aplicación determina el valor de dicha prueba.
Preguntas frecuentes
¿La verificación mediante código OTP por SMS demuestra la identidad del usuario?
No. Demuestra que el usuario que completó el proceso de verificación tenía acceso al número de teléfono en ese momento. Es una señal de confianza útil, pero no es lo mismo que probar la identidad legal o garantizar la legitimidad del usuario.
¿La verificación telefónica debe realizarse durante el registro o posteriormente?
Depende de dónde el abuso genere mayor riesgo. La verificación se realiza durante el registro cuando la creación de cuentas falsas resulta costosa. Si se busca un proceso de registro más sencillo, la verificación puede realizarse más adelante, antes de una acción delicada o restringida.
¿Cómo deberían funcionar los límites de reenvío y reintento de OTP?
Establezca límites explícitos tanto para solicitar nuevos códigos como para introducir códigos incorrectos. Los usuarios legítimos necesitan una vía de recuperación, pero las solicitudes repetidas o los fallos deben activar periodos de espera, bloqueos temporales u otros controles contra el abuso.
¿Se puede usar un enlace en lugar de un código OTP para la verificación telefónica?
Sí. Algunos procesos de verificación envían un enlace seguro al teléfono del usuario en lugar de pedirle que introduzca un código. Ambos métodos cumplen la misma función principal: confirmar que el usuario es el propietario del número de teléfono proporcionado.
¿Qué debería almacenar una aplicación después de una verificación telefónica exitosa?
Almacene la información necesaria para aplicar la regla de negocio, como el estado de verificación, el número de teléfono normalizado, la fecha y hora, y la cuenta o acción autorizada por la verificación. Evite almacenar datos de verificación innecesarios.
¿Es suficiente la verificación por SMS para detener los bots y el fraude?
No. La verificación por SMS puede aumentar el costo del abuso y eliminar muchos registros falsos que requieren poco esfuerzo, pero debe ser parte de un modelo de confianza más amplio. Los flujos de mayor riesgo también podrían requerir límites de velocidad, señales de dispositivo o sesión, historial de cuenta o verificaciones de identidad más rigurosas.